פברואר 2023


התמודדות עם סיכוני סייבר אנו סבורים כי במציאות הטכנולוגית
והעסקית הנוכחית, לדירקטורים חשיפה משפטית הנובעת מהצורך להתמודד עם סיכוני סייבר.
כפי שנציג להלן, המוקד של חשיפה זו הינו הצורך בתשומת לב ניהולית, מודעת, מתועדת
ומעודכנת לנעשה בתחום זה בתאגיד. המשמעות אינה מניעה מוחלטת של תקיפות סייבר, או
הפיכת הדירקטורים למומחי סייבר. הדגש המרכזי הוא קיום ניהול סיכונים מסודר ומתועד,
בעל זיקה עובדתית ומקצועית לפעילות התאגיד. נציג להלן תחילה את החשיפה, ולאחר מכן
את אופן ההתמודדות המוצע עמה סיכוני הסייבר הם נגזרת של המרכזיות של טכנולוגיית
המידע והתקשורת בפעילות העסקית המודרנית, ועם הדיגיטציה המואצת של ארגונים רבים
כחלק מהתמודדות עם משבר הקורונה, כך עלתה החשיפה של הארגון. תקיפת סייבר מוצלחת
כנגד חברה עסקית כלשהי, ללא קשר לתחום עיסוקה, פריסתה והיקפה,
עלולה להוביל לנזקים שונים לפעילות החברה, נכסיה, עובדיה, צדדים שלישיים, ואף
למדינת ישראל, באחד או יותר מהמישורים הבאים: 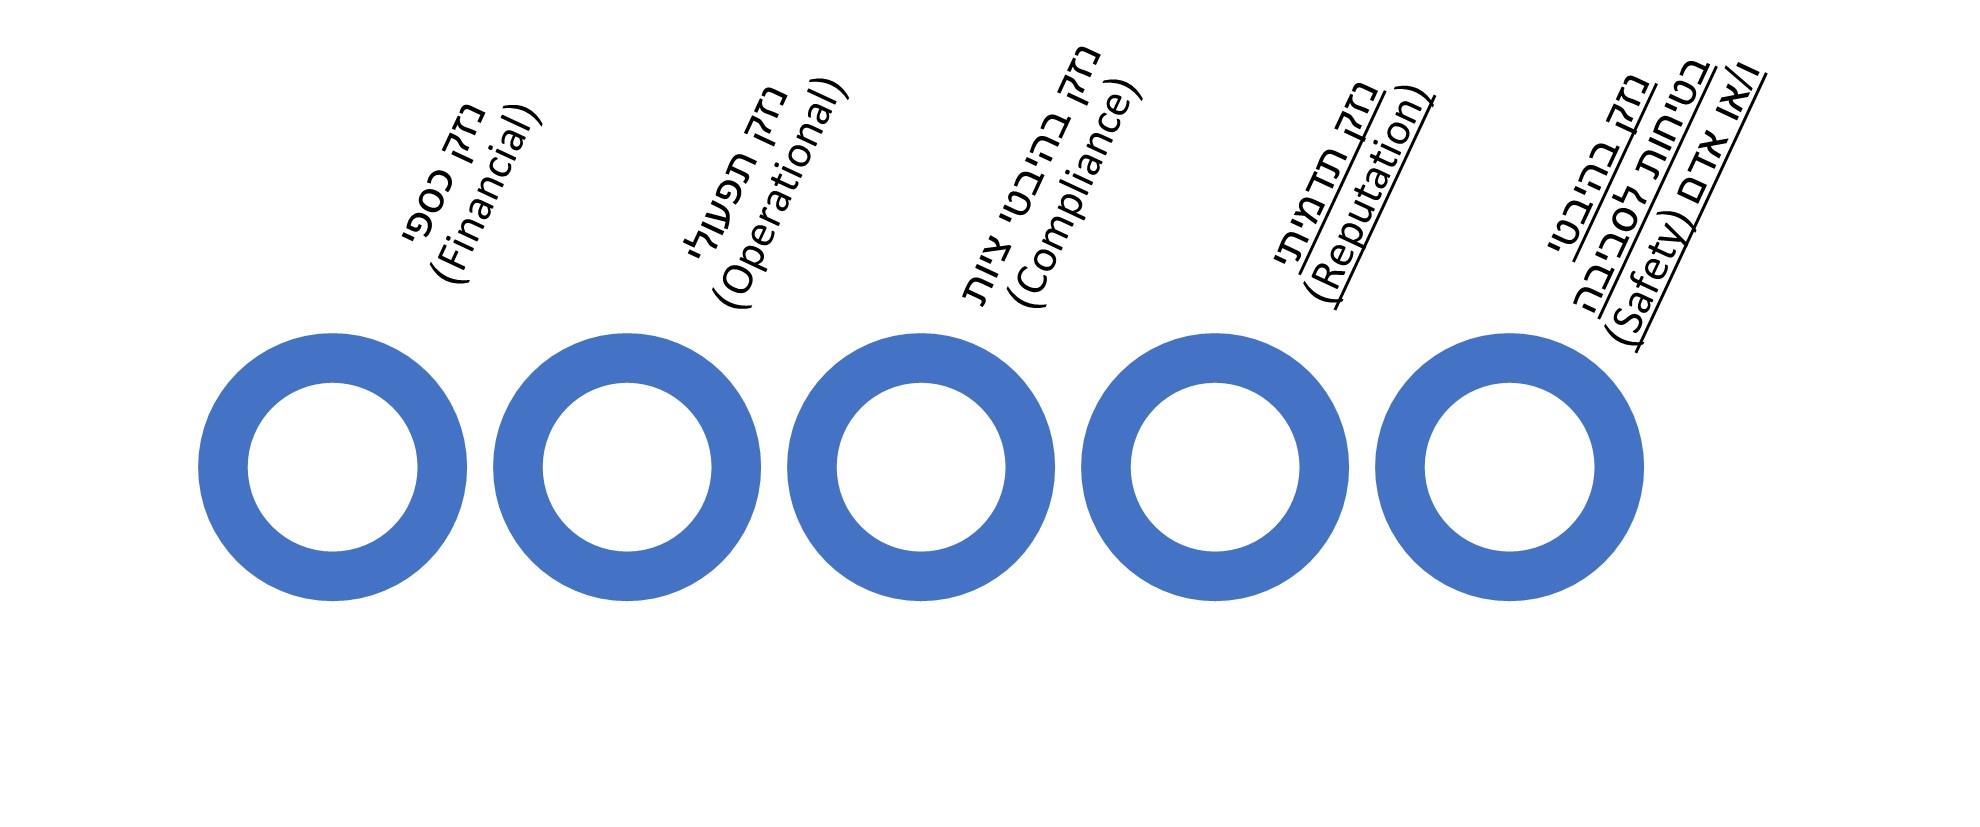 כל אחד ממעגלי סיכון אלה, מצוי בזיקה
לחובות החלות כבר כיום על הדירקטוריון בהכוונה של פעילות התאגיד ובפיקוח עליה.
חובות אלה יכולות לנבוע מפרשנות חובת הזהירות[1]
והמיומנות של הדירקטור בתאגיד מודרני הנשען על טכנולוגית מידע בכך שלא התמודד
כראוי עם הסיכונים., או מהפרת חובת האמון במקרה שמדובר בחובות הנובעות מהפרה של
החוק.[2] בהמשך
למגמה בפסיקה בדיני התאגידים בדלוור, ד"ר רועי שפירא סבור כי אי התמודדות של הדירקטוריון עם אירוע סייבר
בעל השפעה על פעילות קריטית של התאגיד, עשויה להוביל לחשיפה לדירקטורים גם מבלי שהתאגיד
כפוף לרגולציית סייבר כלשהי.[3] לעמדתו
של שפירא ייתכן שרף החבות להטלת אחריות יהיה גבוה, אולם במסגרת הבחינה המשפטית
ייבדקו היבטים אלה: האם הדירקטוריון קיים דיון בסיכוני הסייבר, האם קיימו בקרה על ההנהלה
בנושא זה, והאם התעלמו מ- "דגלים אדומים"
שהובאו לידיעתם. עקב כך, גם מבלי שדיני התאגידים בהכרח
דורשים התייחסות לסיכוני הסייבר, ניתן לומר כי בהתרחש אירוע סייבר בתאגיד שיגרום
לאחד או יותר מהנזקים שתוארו, צפויות לעלות שאלות אודות אחריות הדירקטורים לכך,
והחלק שלהם במניעה והתמודדות עם האירוע ותוצאותיו.
אנו סבורים כי זו תוצאה זו קשורה גם לתפקיד החשוב של
טכנולוגיית מידע בחיי התאגיד. על מנת לקדם משק תחרותי ומתקדם, תאגידים נדרשים
ליישם טכנולוגיות דיגיטליות. מיקסום התועלות מטכנולוגיות אלה טעון התמודדות עם
הסיכונים הכרוכים בהם. בנוסף במשק תחרותי ומתקדם יש קשרי הגומלין בין פעילויות של
ארגונים ובין ענפים, באופן שארגון אחד עלול להיות אמצעי לפגיעה בארגון אחר. במשק
כזה אין מקום לאפשר "ויתור" על ניהול סיכוני סייבר בשם שיקול הדעת
העסקי, משום שרמת הוודאות של הסיכון למשקיעים, לקוחות וצדדים שלישים, היא גבוהה.
ברמה המעשית, התמודדות עם סיכוני סייבר שונה מ–
[1] בהתאם לסעיף 252 לחוק החברות, חלה
על הדירקטור חובת זהירות כלפי החברה, ובהתאם לסעיף 253 לחוק, מובהר כי הרף הינו
גבוה יותר:
253. "נושא משרה יפעל ברמת מיומנות שבה היה פועל נושא משרה סביר,
באותה עמדה ובאותן נסיבות, ובכלל זה ינקוט, בשים לב לנסיבות הענין, אמצעים סבירים
לקבלת מידע הנוגע לכדאיות העסקית של פעולה המובאת לאישורו או של פעולה הנעשית על
ידיו בתוקף תפקידו, ולקבלת כל מידע אחר שיש לו חשיבות לעניין פעולות כאמור."
ראו: גרוס, עמוד 244.
[1] ראו באופן כללי את הדיון המקיף והרלבנטי של ד"ר רועי שפירא:
Shapira, Roy, מחדל
בפיקוח וחובת ההשגחה Director Oversight Duties (January 21,
2021). משפט ועסקים כד 559 (2021), Available at
SSRN: https://ssrn.com/abstract=3770579
or http://dx.doi.org/10.2139/ssrn.3770579
(להלן – שפירא, מחדל בפיקוח)
[1] Shapira, Roy, Mission Critical ESG and the Scope of
Director Oversight Duties (May 12, 2022). 2022 Columbia Business Law Review
(Forthcoming), Available at SSRN: https://ssrn.com/abstract=4107748
(להלן – (Shapira,
Mission Critical ESG, בעמוד 24.
המשך הכתבה המלאה בקובץ המצורף למייל
לאור גילוי הדעת של הרשות, ולאור ממצאי ביקורת הרוחב של הרשות, אנו נקיים סדנא מעשית לדירקטוריונים בנושא.
|